https://anlatilaninotesi.com.tr/20261112/ab-siber-saldirilar-kurallar-etkin-sekilde-uygulansaydi-onlenebilirdi-1110283301.html
AB: Siber saldırılar, kurallar etkin şekilde uygulansaydı önlenebilirdi
AB: Siber saldırılar, kurallar etkin şekilde uygulansaydı önlenebilirdi
Sputnik Türkiye
AB Komisyonu Başkan Yardımcısı Henna Virkkunen, Avrupa'da son günlerde yaşanan siber saldırıların bir bölümünün mevcut AB siber güvenlik kuralları eksiksiz... 12.11.2026, Sputnik Türkiye
2026-11-12T02:29+0300
2026-11-12T02:29+0300
2026-11-12T02:29+0300
dünya
avrupa
fransa
almanya
belçika
ab
ab komisyonu
https://cdn.img.anlatilaninotesi.com.tr/img/102846/18/1028461887_0:182:3500:2151_1920x0_80_0_0_a830d59f764dc50391a7b188ff93476a.jpg
Avrupa Birliği (AB) Komisyonunun Teknolojik Egemenlik, Güvenlik ve Demokrasiden Sorumlu Başkan Yardımcısı Henna Virkkunen, son dönemde Avrupa'da meydana gelen bazı siber saldırıların, AB mevzuatının etkin biçimde uygulanması halinde önlenebileceğini söyledi.Virkkunen, kritik altyapıların ve temel tedarik zincirlerinin siber saldırılar ile diğer hibrit tehditlere karşı korunmasının önemine dikkat çekti.Avrupa'nın kritik altyapılarının yabancı aktörlerin müdahaleleri nedeniyle aksama riskiyle karşı karşıya olduğunu belirten Virkkunen, Fransa, Almanya, Belçika ve İsveç gibi ülkelerde süpermarketlerin soğutma sistemlerini hedef alan siber saldırıların yüz milyonlarca avroluk zarara yol açtığının tahmin edildiğini aktardı:5G ağlarında yüksek riskli tedarikçilere karşı önlem çağrısıVirkkunen, 5G iletişim ağlarında yüksek riskli tedarikçilerin devre dışı bırakılması için açık bir takvim oluşturulması gerektiğini dile getirdi:Eğer şimdi kararlı şekilde harekete geçmezsek, sadece 5G ağlarımızı riske atmakla kalmayacak, aynı zamanda bu bağımlılıkları bir sonraki bağlantı nesli 6G'ye de taşımış olacağız.NIS2 Direktifi'nin etkin uygulanması gerektiğini vurguladıAB genelinde siber güvenliği artırmayı amaçlayan NIS2 Direktifi'ne de değinen Virkkunen, özellikle soğutma sistemleri gibi endüstriyel cihazların çoğu zaman gereksiz yere internete açık bırakıldığını, zayıf parolalarla kullanıldığını veya güncel olmayan yazılımlarla çalıştırıldığını kaydeden Virkkunen, bu eksikliklerin kolaylıkla istismar edilebilecek güvenlik açıkları oluşturduğunu söyledi:NIS2'ye uyum sağlamayan ülkelere hukuki süreç16 Ocak 2023'te yürürlüğe giren NIS2 Direktifi kapsamında AB Komisyonu, üye ülkelerin ulusal mevzuatlarını direktifle uyumlu hale getirmeleri için 17 Ekim 2024'e kadar süre tanımıştı.Belirlenen tarihe kadar gerekli düzenlemeleri yapmadığı değerlendirilen 23 ülkeye ihtar mektubu gönderilmişti.AB Komisyonu, daha sonraki süreçte 19 üye ülkenin uyum çalışmalarını tamamladığını açıklamış, yükümlülüklerini yerine getirmediği tespit edilen İspanya, Fransa, İrlanda ve Hollanda'yı ise AB Adalet Divanı'na sevk etmişti.
https://anlatilaninotesi.com.tr/20261110/fransadan-irana-sogutma-tesislerine-siber-saldiri-suclamasi-1110247948.html
fransa
almanya
belçika
Sputnik Türkiye
feedback.tr@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
2026
Sputnik Türkiye
feedback.tr@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
SON HABERLER
tr_TR
Sputnik Türkiye
feedback.tr@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Sputnik Türkiye
feedback.tr@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
avrupa, fransa, almanya, belçika, ab, ab komisyonu
avrupa, fransa, almanya, belçika, ab, ab komisyonu
AB: Siber saldırılar, kurallar etkin şekilde uygulansaydı önlenebilirdi
AB Komisyonu Başkan Yardımcısı Henna Virkkunen, Avrupa'da son günlerde yaşanan siber saldırıların bir bölümünün mevcut AB siber güvenlik kuralları eksiksiz uygulanmış olsaydı engellenebileceğini belirtti.
Avrupa Birliği (AB) Komisyonunun Teknolojik Egemenlik, Güvenlik ve Demokrasiden Sorumlu Başkan Yardımcısı Henna Virkkunen, son dönemde Avrupa'da meydana gelen bazı siber saldırıların, AB mevzuatının etkin biçimde uygulanması halinde önlenebileceğini söyledi.
Virkkunen, kritik altyapıların ve temel tedarik zincirlerinin siber saldırılar ile diğer hibrit tehditlere karşı korunmasının önemine dikkat çekti.
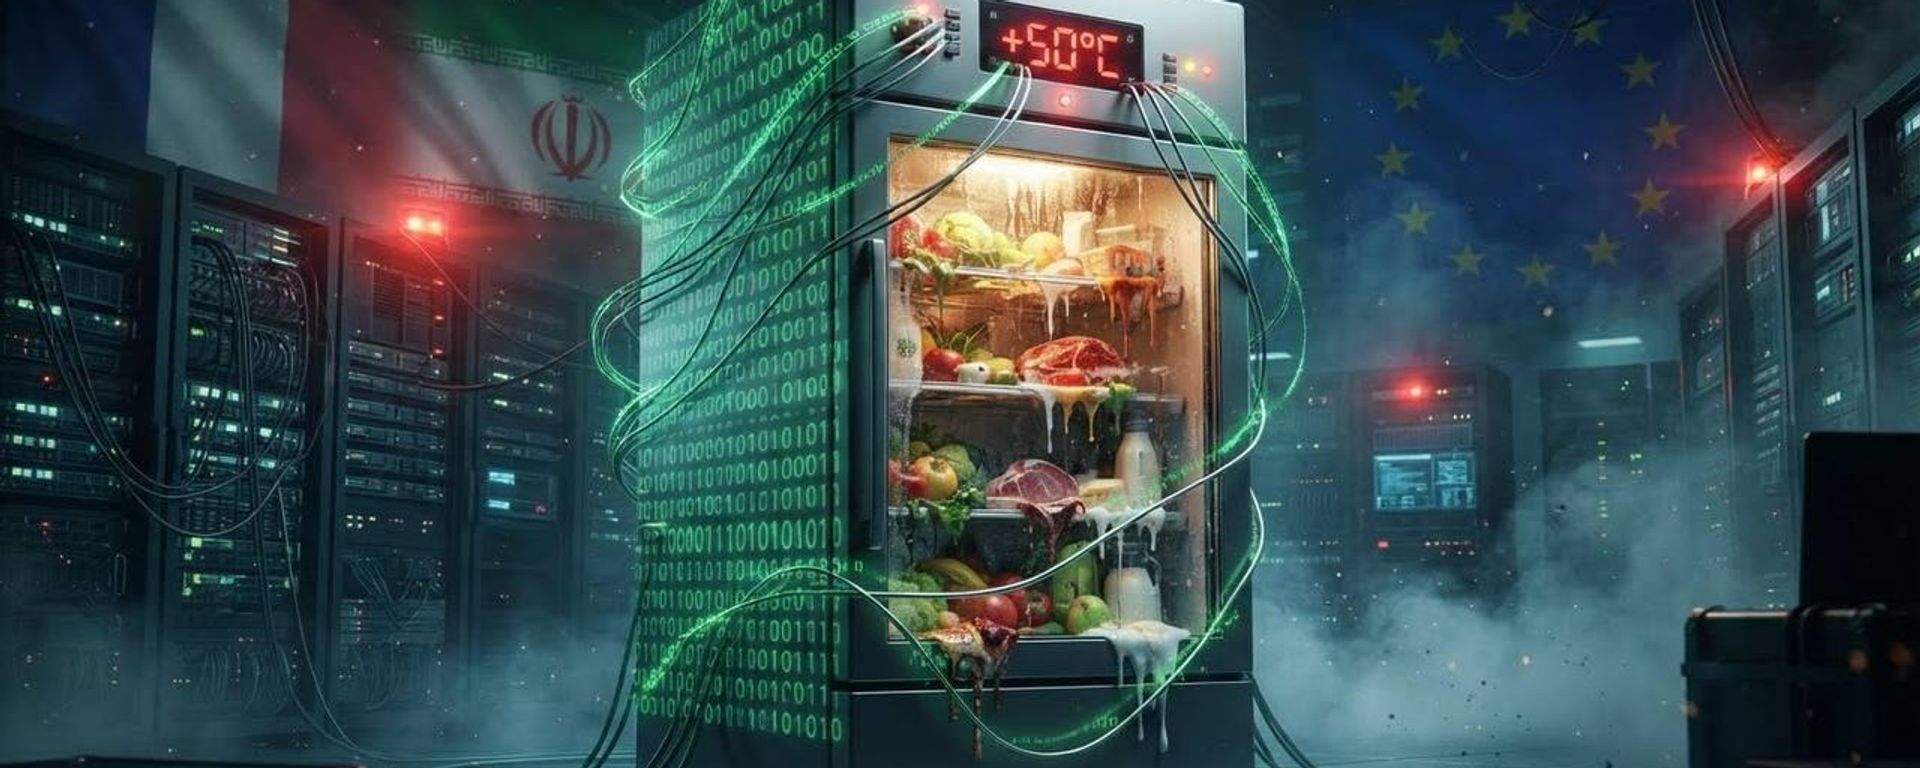
Avrupa'nın kritik altyapılarının yabancı aktörlerin müdahaleleri nedeniyle aksama riskiyle karşı karşıya olduğunu belirten Virkkunen, Fransa, Almanya, Belçika ve İsveç gibi ülkelerde süpermarketlerin soğutma sistemlerini hedef alan siber saldırıların yüz milyonlarca avroluk zarara yol açtığının tahmin edildiğini aktardı:
Kritik altyapımızı kabul edilemez risklere maruz bırakan bağımlılıklara veya stratejik zayıflıklara sahip olmayı göze alamayız
5G ağlarında yüksek riskli tedarikçilere karşı önlem çağrısı
Virkkunen, 5G iletişim ağlarında yüksek riskli tedarikçilerin devre dışı bırakılması için açık bir takvim oluşturulması gerektiğini dile getirdi:
Eğer şimdi kararlı şekilde harekete geçmezsek, sadece 5G ağlarımızı riske atmakla kalmayacak, aynı zamanda bu bağımlılıkları bir sonraki bağlantı nesli 6G'ye de taşımış olacağız.
NIS2 Direktifi'nin etkin uygulanması gerektiğini vurguladı
AB genelinde siber güvenliği artırmayı amaçlayan NIS2 Direktifi'ne de değinen Virkkunen, özellikle soğutma sistemleri gibi endüstriyel cihazların çoğu zaman gereksiz yere internete açık bırakıldığını, zayıf parolalarla kullanıldığını veya güncel olmayan yazılımlarla çalıştırıldığını kaydeden Virkkunen, bu eksikliklerin kolaylıkla istismar edilebilecek güvenlik açıkları oluşturduğunu söyledi:
"Soğutma sistemleri gibi endüstriyel cihazlar, pek çok durumda gereksiz yere internete açık bırakılmakta, zayıf parolalarla yapılandırılmakta ya da güncelliğini yitirmiş yazılımlarla çalıştırılmaktadır. Bunlar, siber güvenlik açısından kolayca istismar edilebilecek zafiyetlerdir. Nitekim yaşanan birçok olay, NIS2 Direktifi'nde ortaya konan temel siber güvenlik gerekliliklerinin önemini gözler önüne sermektedir. Söz konusu gereklilikler tam anlamıyla ulusal mevzuata dahil edilip etkin şekilde uygulansaydı, bu olayların bir kısmı önlenebilir ya da yarattıkları etki önemli ölçüde azaltılabilirdi."
NIS2'ye uyum sağlamayan ülkelere hukuki süreç
16 Ocak 2023'te yürürlüğe giren NIS2 Direktifi kapsamında AB Komisyonu, üye ülkelerin ulusal mevzuatlarını direktifle uyumlu hale getirmeleri için 17 Ekim 2024'e kadar süre tanımıştı.
Belirlenen tarihe kadar gerekli düzenlemeleri yapmadığı değerlendirilen 23 ülkeye ihtar mektubu gönderilmişti.
AB Komisyonu, daha sonraki süreçte 19 üye ülkenin uyum çalışmalarını tamamladığını açıklamış, yükümlülüklerini yerine getirmediği tespit edilen İspanya, Fransa, İrlanda ve Hollanda'yı ise AB Adalet Divanı'na sevk etmişti.